
Компания развивает мобильное приложение, сайт и партнёрские интеграции. Внутри появляются отдельные сервисы, и вскоре выясняется, что каждый внешний клиент должен знать, куда обращаться, как авторизоваться и что делать при изменении внутренних интерфейсов. Поддержка интеграций начинает стоить дороже самих изменений.
API Gateway может помочь. Но он не устраняет сложность системы — он берёт на себя её часть. Вопрос, сколько этого контроля действительно нужно и кто будет отвечать за новую точку зависимости.
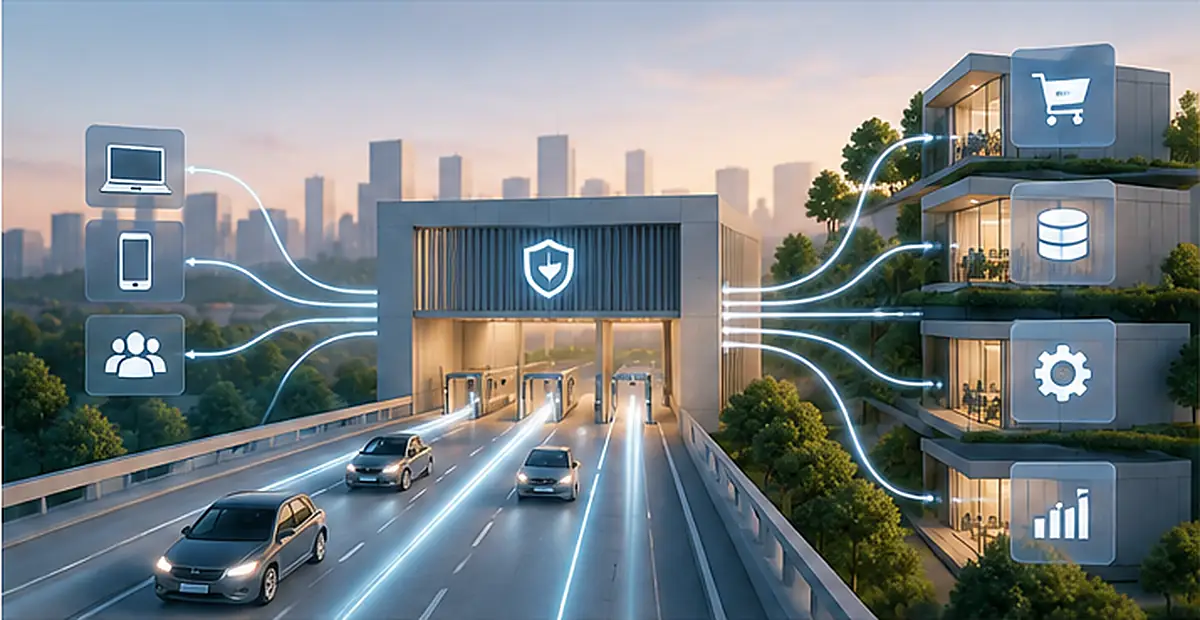
Что происходит без общего входа
Представим, что партнёр получает данные о заказах, а мобильное приложение запрашивает каталог, оплату и профиль клиента. Если каждый из этих клиентов напрямую связан с внутренними сервисами, изменение границ внутри системы затрагивает множество внешних договорённостей.
Это не обязательно ошибка: у небольшого приложения один понятный API может прекрасно работать и без отдельного Gateway. Проблема возникает, когда внешних потребителей и повторяющихся правил становится достаточно много.
Что действительно делает API Gateway
Gateway принимает запрос на внешнем интерфейсе и направляет его к нужному внутреннему сервису. В зависимости от реализации он может проверять токены, применять ограничения частоты запросов, записывать технические метрики и скрывать часть деталей внутренней маршрутизации.
Важно слово «может». Не все продукты и режимы Gateway поддерживают одинаковые функции. А общая точка входа сама по себе не гарантирует стабильности внешнего API. Для этого нужны управление версиями, совместимость контрактов и дисциплина изменений.
Для партнёра польза выглядит просто: вместо списка внутренних адресов он получает предсказуемый интерфейс. Команда может перестраивать маршрутизацию, не требуя от партнёра каждый раз переписывать интеграцию. Но если внешнему контракту меняют смысл, один Gateway этого не скрывает.
Где появляется управленческая выгода
Первый эффект — меньше дублирования. Не обязательно реализовывать одни и те же пограничные правила во всех сервисах. Второй — проще подключать разные внешние каналы, если маршрут, лимиты и основные требования к входящим запросам организованы последовательно.
Но руководителю полезнее смотреть не на количество заведённых маршрутов, а на время подключения нового партнёра, частоту несовместимых изменений, повторяющиеся ошибки доступа и объём ручных согласований. Именно эти показатели покажут, уменьшил ли Gateway сложность.
Есть и вопрос владения. Если любое изменение маршрута проходит через перегруженную платформенную команду, вместо технической независимости появляется очередь заявок. Единые правила полезны, но не обязательно единая команда должна вручную выполнять каждую настройку.
Что не стоит переносить на вход
Gateway — подходящее место для пограничных технических задач. Но решать там, можно ли конкретному клиенту изменить чужой заказ, опасно: предметные права нередко зависят от данных, известных только самому сервису. Проверка токена на входе не отменяет авторизации на уровне бизнес-операции.
Ещё один соблазн — собрать в Gateway все преобразования и бизнес-процессы. Так он становится новым монолитом между клиентами и сервисами. Если мобильному приложению нужна особая форма ответа, иногда полезнее отдельный Backend for Frontend (BFF), чем бесконечные исключения в общем шлюзе.
Новая точка отказа
Через общий вход проходит существенная часть трафика, значит, сбой Gateway может повлиять сразу на несколько продуктов. Его нужно масштабировать, наблюдать за задержками, продумывать резервирование и безопасное изменение конфигурации.
При этом Gateway не способен волшебным образом исправить отказ внутреннего сервиса. Он может вернуть понятную ошибку, ограничить нагрузку или применить специально предусмотренный fallback. Но если оплаты нет, нельзя просто нарисовать успешный платёж.
Когда дополнительный слой действительно нужен
Я бы искал конкретную проблему: множество клиентов напрямую зависит от внутренней топологии, общие проверки повторяются повсюду, партнёрские API тяжело изменять без каскадных доработок. Если это уже дорого, Gateway заслуживает рассмотрения.
Если система небольшая, наружу смотрит один стабильный backend и нет дублирующих правил, отдельный шлюз может оказаться ещё одной услугой по обслуживанию самого себя.
Хороший API Gateway уменьшает цену изменений снаружи. Плохой только переносит хаос в самое заметное место — к входной двери.
Если архитектура уже распределённая, полезно отдельно рассмотреть цену микросервисов для бизнеса.